Nguy cơ rò rỉ dữ liệu y tế cá nhân từ "lỗ hổng" quản trị
Việt Nam đang đẩy mạnh triển khai hồ sơ bệnh án điện tử, hướng tới xây dựng bệnh viện thông minh trên phạm vi toàn quốc. Đây là nền tảng quan trọng nâng cao chất lượng khám, chữa bệnh, tối ưu hóa vận hành bệnh viện và phát triển các ứng dụng AI trong y tế. Điều cốt lõi của mục tiêu này chính là dữ liệu.
Thời gian qua, dữ liệu bảo hiểm y tế đã được kết nối, liên thông và chia sẻ với Bộ Công an thông qua VNeID, đồng thời tích hợp vào sổ sức khỏe điện tử của người dân. Theo số liệu của Bộ Y tế, hiện có khoảng 35 triệu người có sổ sức khỏe điện tử trên VNeID; 1.265 cơ sở y tế trên toàn quốc tham gia triển khai bệnh án điện tử. Qua đó, đem lại nhiều tiện lợi cho công tác chăm sóc sức khỏe, khám, chữa bệnh.
| Theo số liệu của Bộ Y tế, hiện có khoảng 35 triệu người có sổ sức khỏe điện tử trên VNeID; 1.265 cơ sở y tế trên toàn quốc tham gia triển khai bệnh án điện tử. Qua đó, đem lại nhiều tiện lợi cho công tác chăm sóc sức khỏe, khám, chữa bệnh. |
Việc mở rộng kết nối đặt ra yêu cầu quản lý chặt chẽ hoạt động truy cập và sử dụng thông tin sức khỏe cá nhân, bảo mật thông tin, phòng chống hành vi mua bán dữ liệu. Dữ liệu y tế thuộc nhóm thông tin nhạy cảm, sự kết nối, chia sẻ giữa các cơ sở y tế phải đi đôi với bảo vệ dữ liệu cá nhân, nhất là trong kỷ nguyên số hiện nay. Nếu thông tin bị tiết lộ ngoài phạm vi được phép, quyền riêng tư của người bệnh có thể bị ảnh hưởng. Trong trường hợp dữ liệu bị thay đổi không đúng hoặc không thể truy cập khi cần, hoạt động khám, chữa bệnh cũng có thể gặp trở ngại.
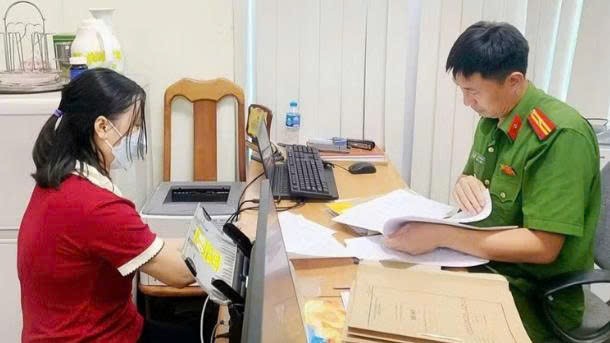
Mới đây, từ thông tin người dân cung cấp và công tác nắm tình hình trên không gian mạng, Công an Bắc Ninh đã xác minh, phát hiện nhiều cuộc gọi tiếp thị xuất phát từ các cơ sở kinh doanh dịch vụ liên quan chăm sóc mẹ và bé.
Quá trình điều tra xác định, phía sau những cuộc gọi trên là hành vi mua bán, khai thác trái phép dữ liệu cá nhân của nhiều gia đình từ Hệ thống thông tin tiêm chủng quốc gia.
Các đối tượng trong hai vụ án bị phát hiện đều từng là nhân viên tư vấn tại cơ sở tiêm chủng, được giao tiếp cận, sử dụng Hệ thống thông tin tiêm chủng quốc gia phục vụ chuyên môn, nắm rõ cách tra cứu, trích xuất dữ liệu. Lợi dụng quyền truy cập, các đối tượng xuất dữ liệu thành các file Excel theo từng tỉnh, thành phố rồi rao bán trên mạng xã hội.
Đáng chú ý, quá trình điều tra cũng xác định, nhiều tài khoản của các cơ sở tiêm chủng trên địa bàn đã dừng hoạt động hoặc tài khoản cấp cho các đợt tập huấn không được khóa lại hay thu hồi đúng quy định. Việc phân quyền người dùng không có cơ chế kiểm soát chặt chẽ. Vì vậy, không cần đến kỹ thuật tấn công mạng tinh vi, các đối tượng dễ dàng lấy cắp hàng trăm nghìn dữ liệu sản phụ và trẻ sơ sinh để rao bán.
Những vụ án như trên đặt ra yêu cầu cấp bách phải rà soát, siết chặt quản trị đối với mọi hệ thống thông tin có lưu trữ dữ liệu cá nhân, trong đó có dữ liệu y tế cá nhân; coi mục tiêu bảo đảm an ninh mạng, an ninh dữ liệu, an toàn thông tin của tổ chức và cá nhân là yêu cầu xuyên suốt, không thể tách rời trong quá trình số hóa.
Kiểm soát hiệu quả dòng chảy dữ liệu xuyên biên giới
Hiện nay, không chỉ trong nước, nhu cầu chia sẻ dữ liệu y tế cá nhân xuyên biên giới đang gia tăng. Số hóa hồ sơ bệnh án, điện toán đám mây, thiết bị đeo và xét nghiệm gen đang tạo ra khối lượng lớn dữ liệu y tế cá nhân. Do đó, yêu cầu đặt ra là phải vừa tạo điều kiện cho dòng dữ liệu này luôn chuyển động, vừa bảo vệ quyền riêng tư của chủ thể dữ liệu, xác định trách nhiệm của các bên khi chuyển dữ liệu.
Phó Giáo sư, Tiến sĩ Nguyễn Lân Hiếu, Giám đốc Bệnh viện Đại học Y Hà Nội cho biết: “Chúng tôi có hàng triệu dữ liệu bệnh nhân đã ẩn danh hóa. Đó là tài sản, Luật Sở hữu trí tuệ cần quy định rõ việc xin phép cơ sở y tế khi dùng dữ liệu để huấn luyện AI thương mại”.
Theo bà Đỗ An Hạ, nghiên cứu sinh Trường đại học Luật Hà Nội, tại Việt Nam, giai đoạn 2024-2026, nhiều văn bản pháp luật về dữ liệu, bảo vệ dữ liệu cá nhân được ban hành đã tạo lập cơ chế mới đối với chuyển dữ liệu cá nhân xuyên biên giới nhưng lại chưa có quy định riêng cho dữ liệu y tế, chưa giải quyết các xung đột pháp luật khi chuyển dữ liệu ra nước ngoài. Các quy định liên quan vấn đề dữ liệu y tế cá nhân tại một số văn bản pháp luật chuyên ngành chỉ được thiết kế cho việc tiếp cận trong nước, tại chỗ, dựa trên sự đồng ý của cơ sở khám, chữa bệnh mà thiếu quy định riêng về cung cấp hồ sơ bệnh án cho tổ chức ở nước ngoài...
Đánh giá về những khoảng trống và thách thức pháp lý đối với Việt Nam, bà Trần Thanh Nhàn, Công ty Luật Trách nhiệm hữu hạn Justix nhận định, phạm vi dữ liệu cốt lõi, dữ liệu quan trọng trong lĩnh vực y tế chưa rõ; sự phối hợp giữa pháp luật bảo vệ dữ liệu cá nhân và pháp luật y tế chưa đồng bộ; cơ chế kiểm soát việc chuyển tiếp dữ liệu còn gián tiếp. Pháp luật chưa đặt ra nghĩa vụ trực tiếp của bên nhận ở nước ngoài phải thông báo hoặc xin chấp thuận trước khi chuyển tiếp dữ liệu…
Theo bà Nhàn, phải thiết kế cơ chế để dữ liệu được sử dụng hợp pháp, bảo đảm quyền các bên. Thời gian tới, cần làm rõ hơn về hệ thống khái niệm và phạm vi dữ liệu cốt lõi trong lĩnh vực y tế. Bộ Y tế và cơ quan chuyên trách bảo vệ dữ liệu cá nhân phải có hướng dẫn thống nhất đối với “dữ liệu cá nhân về sức khỏe”, bao quát cả dữ liệu cho phép suy luận tình trạng sức khỏe, phân định rõ với “dữ liệu y tế” và dữ liệu đã khử nhận dạng; hướng dẫn về truy cập dữ liệu từ xa và đồng bộ pháp luật bảo vệ dữ liệu cá nhân với pháp luật y tế.