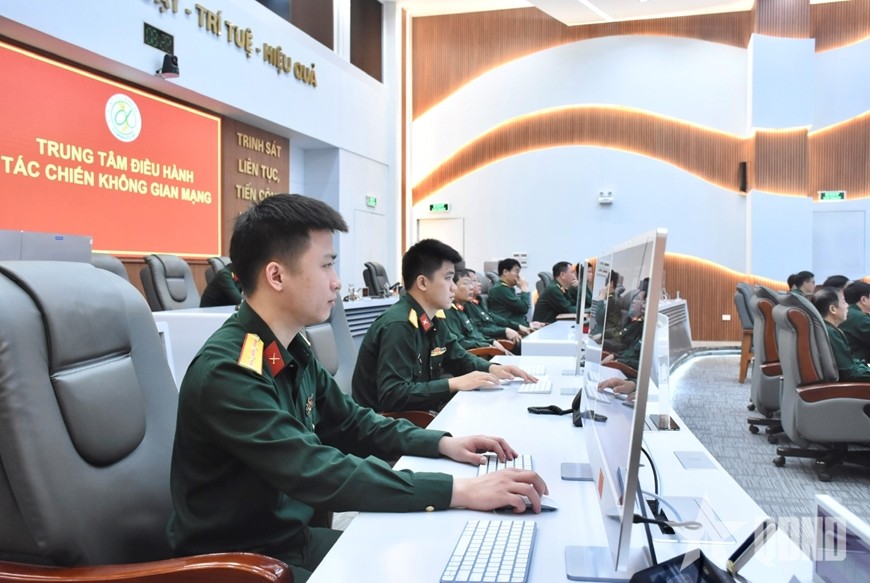
Dữ liệu cá nhân ngày càng có ý nghĩa sống còn, là một trong những mục tiêu mà tin tặc (hacker) nhắm đến. Chính vì vậy, yêu cầu đặt ra với tổ chức, cá nhân khi thu thập, tạo lập, xác định, quản lý rủi ro, bảo vệ dữ liệu và giám sát hoạt động xử lý dữ liệu... ngày càng cao. Nhiều ý kiến băn khoăn, trong trường hợp tổ chức, cá nhân liên quan đã áp dụng các biện pháp cần thiết về quản lý, bảo vệ dữ liệu nhưng vẫn xảy ra sự cố lộ, lọt thông tin ngoài ý muốn thì sẽ chịu trách nhiệm đến đâu? Câu trả lời là: Không phải mọi trường hợp đều là lỗi của doanh nghiệp.
Trong thời đại số hiện nay, dữ liệu là nguồn tài nguyên quý giá. Thông qua dữ liệu cá nhân, các tổ chức có thể nhận diện một con người, xác định thói quen tiêu dùng, tình trạng sức khỏe, vị trí, quan hệ xã hội, khả năng tài chính và nhiều thông tin quan trọng khác. Khi được khai thác đúng pháp luật, dữ liệu giúp nâng cao chất lượng dịch vụ, thúc đẩy đổi mới sáng tạo, phát triển kinh tế và nâng cao hiệu quả quản lý nhà nước.
Ngược lại, nếu bị thu thập, sử dụng, mua bán hoặc tán phát trái phép, dữ liệu cá nhân có thể trở thành công cụ để lừa đảo, chiếm đoạt tài sản, tống tiền, giả mạo danh tính, xâm phạm danh dự, nhân phẩm và gây mất an ninh, an toàn xã hội. Chính vì vậy, việc bảo vệ dữ liệu cá nhân ngày càng có ý nghĩa sống còn. Tuy nhiên, bảo vệ dữ liệu cá nhân không đơn thuần là vấn đề kỹ thuật công nghệ hay yêu cầu quản trị nội bộ của doanh nghiệp, mà là vấn đề có ý nghĩa đặc biệt quan trọng đối với quyền con người, quyền công dân, an ninh quốc gia và trật tự, an toàn xã hội. Từ đòi hỏi này, nhiều quy định pháp luật về bảo vệ dữ liệu cá nhân đã được ban hành, áp dụng nhằm tăng cường trách nhiệm của các tổ chức, cá nhân liên quan.
Thế nhưng, pháp luật không đặt ra nguyên tắc cứ xảy ra sự cố là doanh nghiệp phải chịu trách nhiệm tuyệt đối trong mọi trường hợp. Trách nhiệm sẽ được xác định trên cơ sở hành vi, lỗi, nghĩa vụ pháp lý, mối quan hệ nhân quả và những chứng cứ cụ thể. Chẳng hạn, một doanh nghiệp có thể bị tin tặc tấn công bằng phương thức mới, tinh vi, vượt quá khả năng dự liệu và phòng ngừa hợp lý tại thời điểm xảy ra sự cố. Tuy nhiên, trước đó doanh nghiệp đã xây dựng đầy đủ quy trình bảo mật, áp dụng các giải pháp kỹ thuật phù hợp, phân quyền truy cập, thường xuyên kiểm tra, cập nhật hệ thống, đào tạo nhân viên và có phương án ứng phó sự cố. Khi phát hiện sự việc, doanh nghiệp lập tức triển khai các biện pháp ngăn chặn, thông báo, phối hợp điều tra và khắc phục hậu quả. Trong trường hợp này, những chứng cứ nói trên có ý nghĩa quan trọng để cơ quan có thẩm quyền xem xét xác định doanh nghiệp có vi phạm nghĩa vụ pháp lý hay không, có lỗi hay không và có căn cứ miễn hoặc loại trừ trách nhiệm theo quy định pháp luật hay không.
Ngược lại, nếu doanh nghiệp không có quy trình bảo mật, sử dụng phần mềm lỗi thời, không kiểm soát quyền truy cập, để nhân viên tùy tiện sao chép dữ liệu, không có biện pháp ngăn chặn việc xâm nhập trái phép hoặc đã phát hiện nguy cơ nhưng không xử lý thì không thể viện dẫn lý do bị hacker tấn công để trốn tránh trách nhiệm. Cũng cần lưu ý rằng, việc bị bên thứ ba tấn công không phải căn cứ miễn trách nhiệm cho doanh nghiệp. Cơ quan có thẩm quyền phải đánh giá tính chất của sự kiện, khả năng dự liệu, khả năng ngăn ngừa, mức độ tuân thủ nghĩa vụ và mối quan hệ giữa thiếu sót của doanh nghiệp với hậu quả xảy ra.
Để hạn chế rủi ro đến mức thấp nhất, các doanh nghiệp cần thay đổi tư duy từ quản lý dữ liệu theo hướng khai thác tối đa sang quản trị dữ liệu có trách nhiệm. Không nên coi dữ liệu khách hàng là tài sản riêng của doanh nghiệp để tùy tiện sử dụng hoặc chuyển giao. Việc thu thập, xử lý dữ liệu phải có căn cứ pháp lý, đúng mục đích, minh bạch và có biện pháp bảo vệ tương xứng. Các doanh nghiệp cũng cần xây dựng quy chế bảo vệ dữ liệu, phân công nhân sự phụ trách, kiểm soát quyền truy cập, thường xuyên đánh giá rủi ro, tổ chức diễn tập ứng phó sự cố và kiểm tra việc tuân thủ của các đối tác cung cấp dịch vụ.
Đối với người dân, cần hình thành thói quen thận trọng khi cung cấp thông tin, chủ động kiểm soát quyền riêng tư và phản ánh những hành vi xâm phạm dữ liệu cá nhân. Không nên vì những lợi ích nhỏ như nhận quà tặng, giảm giá hoặc tham gia chương trình khuyến mại mà đánh đổi sự an toàn của thông tin cá nhân. Người dân chỉ cung cấp dữ liệu cá nhân khi thực sự cần thiết và phải xác định rõ chủ thể, mục đích tiếp nhận thông tin. Đặc biệt, người dân cần hết sức thận trọng với dữ liệu cá nhân nhạy cảm như: Thông tin tài khoản ngân hàng, tình trạng sức khỏe, dữ liệu sinh trắc học, thông tin tài chính, vị trí cá nhân và các thông tin thuộc đời sống riêng tư cần được bảo vệ ở mức độ cao, căn cước công dân, hộ chiếu, giấy tờ sở hữu tài sản, dữ liệu cá nhân liên quan đến trẻ em...; tuyệt đối không cung cấp mật khẩu, mã OTP và thông tin xác thực tài khoản cho người khác. Khi phát hiện thông tin của mình bị sử dụng sai mục đích, chia sẻ trái phép hoặc công khai không đúng quy định, người dân cần chủ động gửi yêu cầu đến tổ chức đang quản lý dữ liệu, đồng thời phản ánh với cơ quan có thẩm quyền khi cần thiết.
Chuyển đổi số càng phát triển thì trách nhiệm bảo vệ dữ liệu cá nhân càng phải được đặt lên hàng đầu. Không thể có một nền kinh tế số phát triển bền vững nếu quyền riêng tư và dữ liệu cá nhân của người dân không được tôn trọng, bảo vệ bằng những cơ chế pháp lý và giải pháp thực chất. Tuy nhiên, bảo vệ dữ liệu cá nhân phải được thực hiện từ cả hai phía: Trách nhiệm của tổ chức thu thập, xử lý dữ liệu và ý thức tự bảo vệ của mỗi công dân.